背景概述
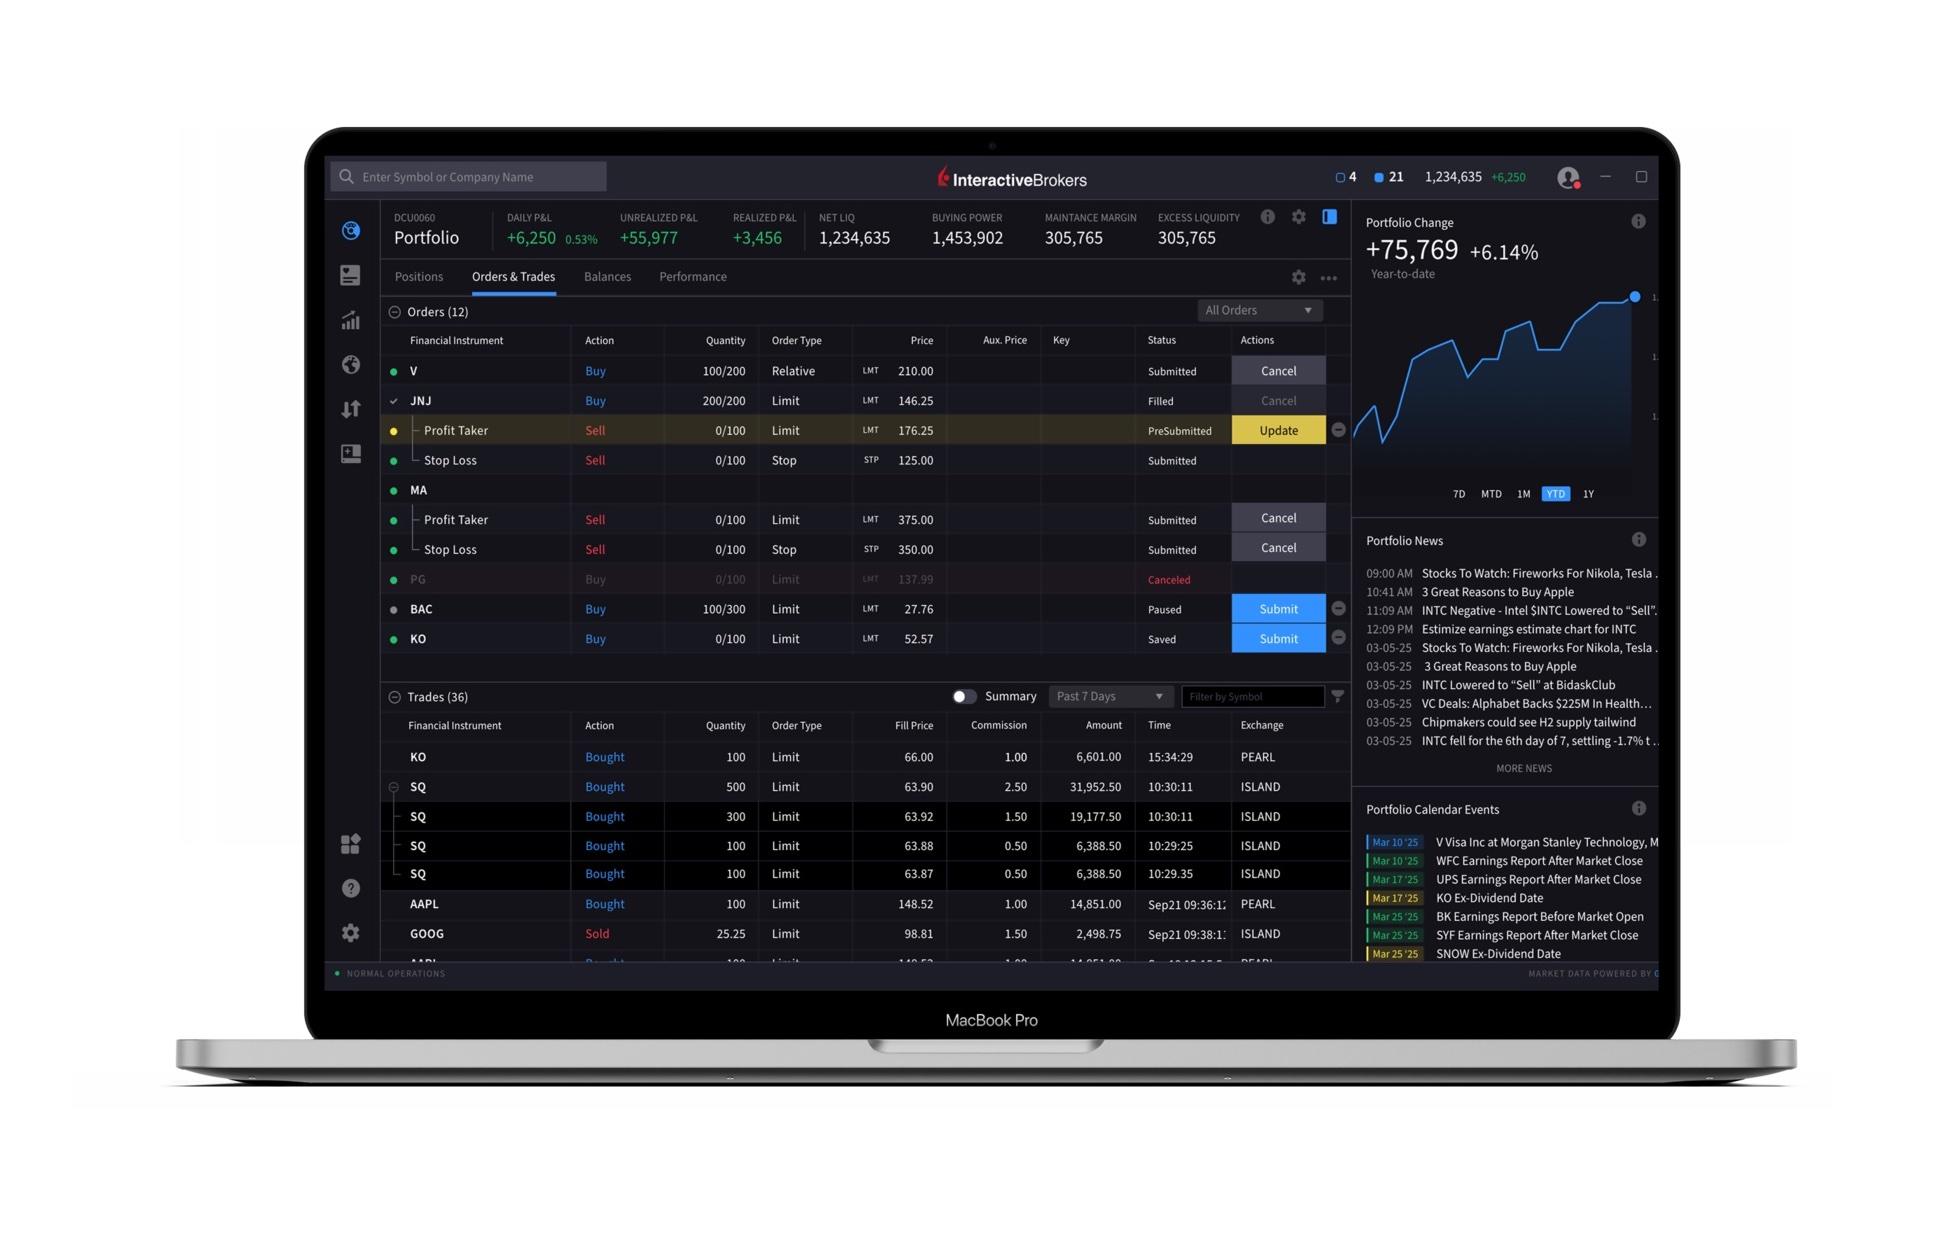
根据 黄金形态通APP 报道,电子交易巨头 Interactive Brokers 已更新其 TWS 平台,添加了针对近期检测到的“Log4j”软件漏洞的补丁。该公司表示,由于Log4j的全球性漏洞,已更新所有TWS版本的库。使用独立离线版TWS的用户需手动上传最新版本以获取补丁,而通过登录菜单安装更新版本的用户将在登录时收到修补版本。
2021年12月,美国金融业监管局(FINRA)就Log4j漏洞发布通知,称已采取即时措施中和风险。FINRA部署的缓解策略包括定义漏洞利用尝试的警报、实施旨在防止漏洞利用的Web应用防火墙(WAF)规则、进行扫描以确认WAF规则按预期工作,并开始更新其自研应用程序中使用的Log4j库。FINRA表示正在跟踪此漏洞,将在软件更新可用时应用,并监控攻击者的利用尝试。
上月,FINRA向会员公司发出警报,提醒注意Apache Log4j软件中最近发现的漏洞。Log4j是一种基于Java的开源日志记录工具,被企业应用和云服务广泛使用。“Log4Shell”漏洞给会员公司带来风险,因为它们可能在内部应用中使用该软件,或者该软件可能嵌入在第三方软件包中。
关键要点
- Interactive Brokers 已为所有版本的 TWS 软件更新库,以修补 Log4j 漏洞。
- 使用独立“离线”版TWS的用户必须手动上传最新版本才能获得补丁。
- 通过登录菜单安装更新版本的用户将在登录时自动收到修补版本。
- FINRA 已发布关于Log4j漏洞的通知,并采取了定义警报、实施WAF规则、扫描确认及更新库等缓解措施。
- FINRA向会员公司发出警报,指出“Log4Shell”漏洞可能影响内部应用或第三方软件包。
影响解读
Log4j漏洞(CVE-2021-44228)被称为“Log4Shell”,是一个严重的远程代码执行漏洞,影响广泛使用的Java日志库。由于该库在企业应用和云服务中普遍存在,金融机构面临潜在的安全风险。Interactive Brokers迅速部署补丁,有助于保护其交易平台免受潜在攻击,维护客户数据和交易系统的安全。FINRA的积极应对也体现了监管机构对网络安全威胁的重视,其措施可能为会员公司提供指导,促使整个行业加强漏洞管理。
关键对比
| 方面 | Interactive Brokers | FINRA |
|---|---|---|
| 应对措施 | 更新TWS平台库,提供补丁 | 定义警报、实施WAF规则、扫描、更新库 |
| 用户行动 | 离线版需手动更新;在线版自动更新 | 向会员公司发布警报 |
| 时间 | 2022年1月 | 2021年12月 |
未来展望
随着Log4j漏洞的持续影响,预计更多金融机构将跟进更新其系统。监管机构可能加强对会员公司的网络安全要求,推动行业采用更安全的软件开发实践。Interactive Brokers和FINRA的快速响应为其他市场参与者树立了榜样,未来可能看到更多关于漏洞管理和披露的行业标准出台。
编辑总结
Interactive Brokers对TWS平台的及时补丁体现了其对客户资产安全和平台稳定性的承诺。FINRA的监管举措则强调了金融行业在面对全球性网络安全威胁时的协作与预防。此次事件再次提醒市场参与者,保持软件更新和遵循监管指引是抵御网络风险的关键。
常见问题解答
问题:什么是Log4j漏洞?
回答:Log4j漏洞(Log4Shell)是Apache Log4j软件中的一个严重安全漏洞,允许攻击者远程执行代码。Log4j是一个广泛使用的Java日志库,因此该漏洞影响范围很大。
问题:Interactive Brokers如何应对Log4j漏洞?
回答:Interactive Brokers更新了所有TWS版本的库,添加了补丁。使用离线版TWS的用户需手动上传最新版本,而在线版用户将在登录时自动收到修补版本。
问题:FINRA采取了哪些措施来应对Log4j漏洞?
回答:FINRA定义了漏洞利用尝试的警报,实施了Web应用防火墙规则,进行了扫描以确认规则有效,并开始更新其自研应用程序中使用的Log4j库。
问题:为什么Log4j漏洞对金融机构构成风险?
回答:金融机构可能在内部应用中使用Log4j,或者该软件可能嵌入在第三方软件包中。攻击者可能利用该漏洞入侵系统,导致数据泄露或服务中断。
问题:普通用户需要做什么来保护自己?
回答:使用Interactive Brokers TWS平台的用户应确保软件更新到最新版本。离线版用户需手动下载并安装最新版本,在线版用户只需正常登录即可获得自动更新。