背景概述
根据 黄金形态通APP 报道,澳大利亚竞争与消费者委员会(ACCC)运营的国家反诈骗中心已向消费者和小企业发出警告,提醒他们警惕主动来电、电子邮件或信息,这些信息要求他们下载软件补丁或提供远程访问,以修复或保护其计算机免受CrowdStrike/Microsoft故障的影响。
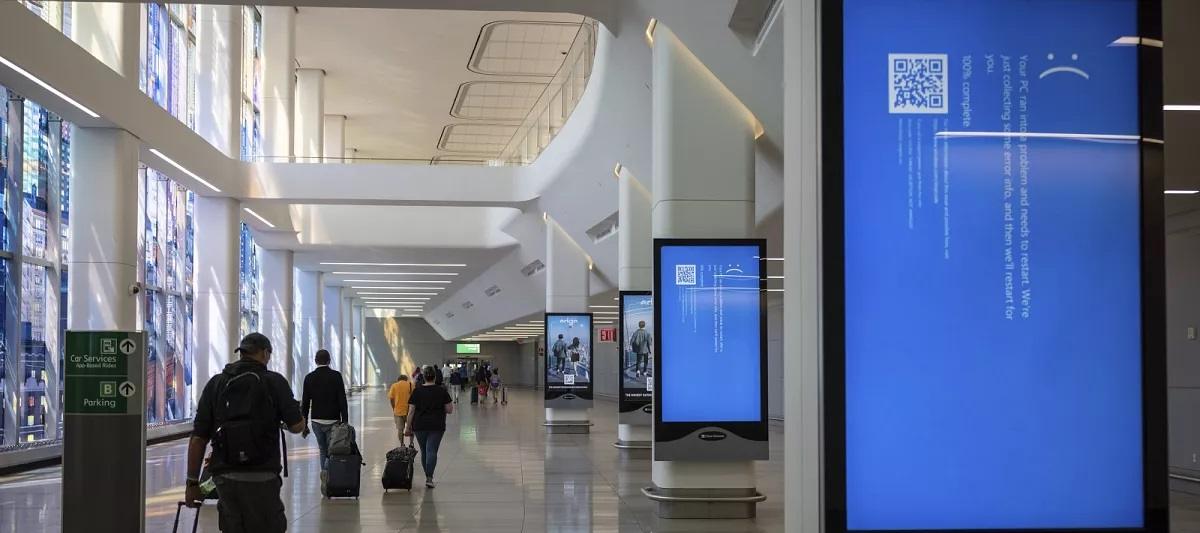
此次全球IT故障发生于周四和周五,影响了包括外汇和差价合约经纪商在内的许多金融机构,以及航空公司、机场、医院、政府办公室和全球企业。故障原因是网络安全公司CrowdStrike为运行Windows操作系统的计算机提供的更新存在缺陷。
关键要点
ACCC表示,下载未经请求的软件可能使诈骗者访问您的计算机,包括您的银行账户。消费者还应警惕自称来自其金融机构或其他企业的未经请求的请求,这些请求要求他们因CrowdStrike/Microsoft故障而更新或验证其个人或财务信息。
ACCC指出:“犯罪分子会利用像CrowdStrike故障这样的事件,制造一种紧迫感,让您觉得必须按照他们说的去做,以保护您的计算机和财务信息。任何人都可能被骗,因此在重大事件发生后,对任何声称提供援助的未经请求的联系保持警惕非常重要。”
影响解读
此次诈骗警告凸显了网络犯罪分子如何利用重大IT故障后的混乱和不确定性。消费者和小企业可能因担心系统安全而更容易上当,导致财务损失或数据泄露。金融机构,包括外汇和差价合约经纪商,也可能面临客户因诈骗而遭受损失后的信任危机。
关键对比
| 方面 | 合法修复 | 诈骗手段 |
|---|---|---|
| 联系来源 | 官方渠道或已知供应商 | 未经请求的电话、邮件或消息 |
| 要求操作 | 通过官方更新或支持 | 下载软件补丁或提供远程访问 |
| 目的 | 修复系统 | 获取计算机和银行账户访问权限 |
未来展望
随着此类全球性IT故障可能再次发生,监管机构和执法部门预计将加强公众教育,并敦促企业采取更强有力的网络安全措施。消费者应保持警惕,仅通过官方渠道获取更新,并报告任何可疑联系。
编辑总结
此次ACCC的警告及时提醒了公众在重大IT事件后防范诈骗。消费者和小企业应遵循官方建议,不轻信未经请求的通信,以保护自身信息和财务安全。
常见问题解答
问题:CrowdStrike Windows故障是什么?
回答:这是由网络安全公司CrowdStrike为Windows系统提供的更新缺陷引发的全球IT故障,影响了众多金融机构、航空公司、医院等。
问题:ACCC警告消费者警惕什么?
回答:ACCC警告消费者警惕未经请求的电话、邮件或消息,这些信息要求下载软件补丁或提供远程访问以修复CrowdStrike/Microsoft故障。
问题:诈骗者如何利用此次故障?
回答:诈骗者冒充金融机构或企业,制造紧迫感,要求消费者更新或验证个人信息,或下载恶意软件,从而获取计算机和银行账户访问权限。
问题:消费者应如何保护自己?
回答:消费者应警惕任何未经请求的联系,仅通过官方渠道获取更新,不下载不明软件,不提供远程访问,并向相关机构报告可疑活动。
问题:小企业应如何应对?
回答:小企业应教育员工识别诈骗,确保IT系统通过官方渠道更新,并制定应对网络事件的预案。